SSH 本地端口转发
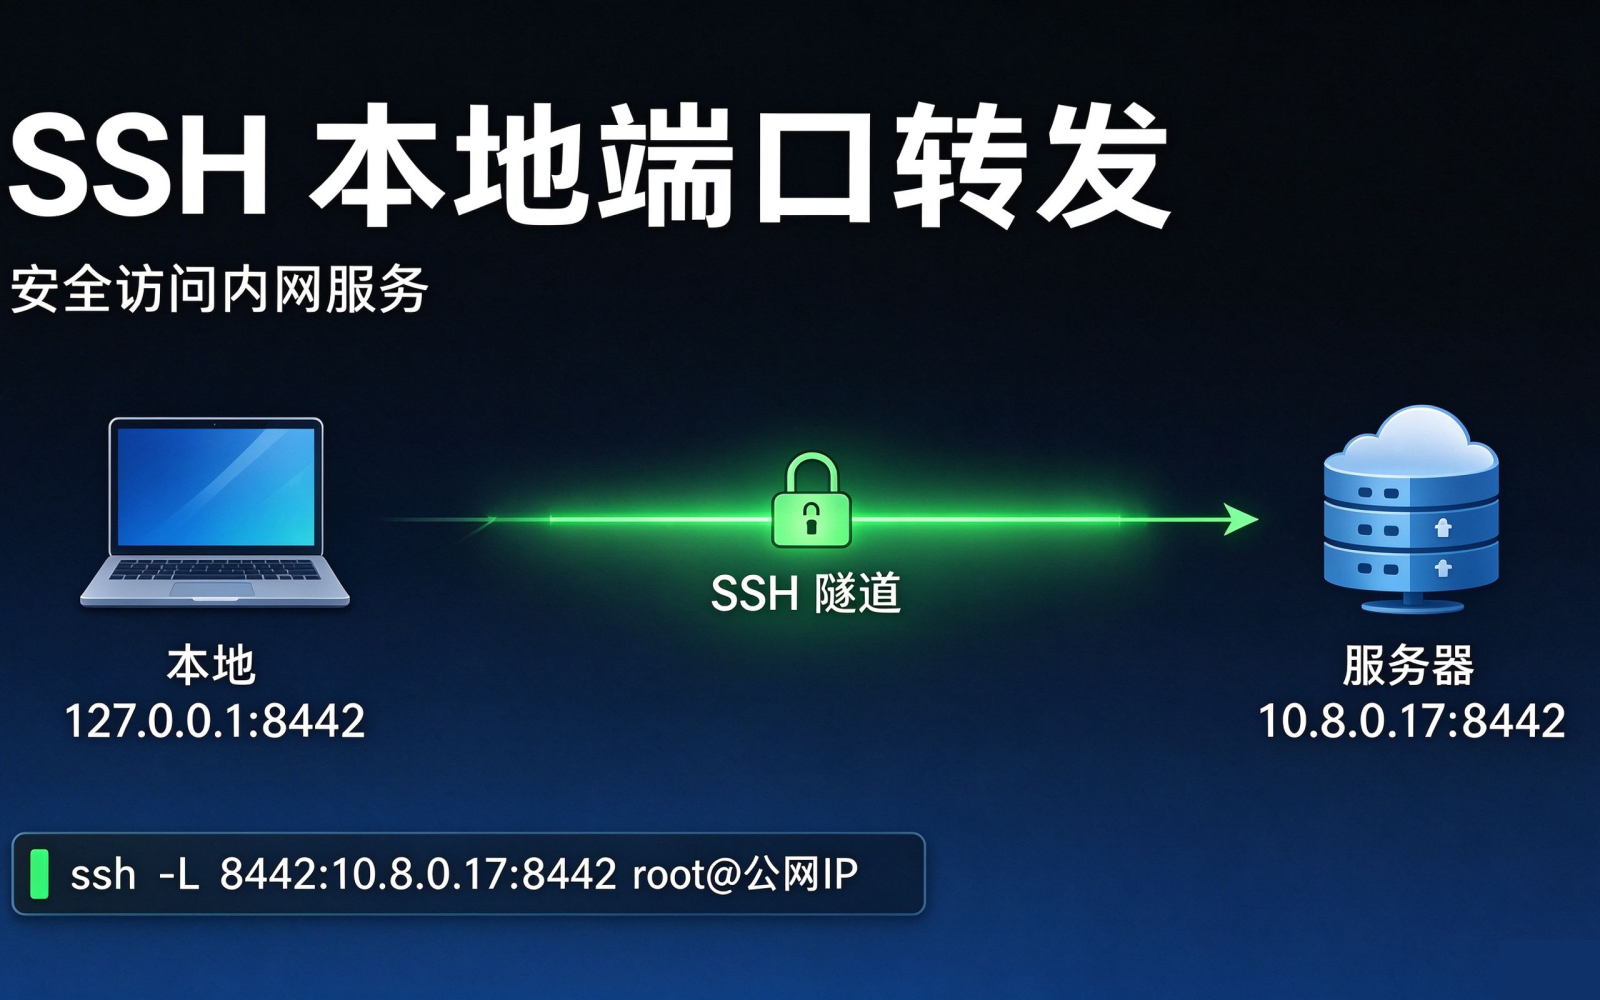
最近测试一个国外的虚拟主机控制面板,安装后,需要在内网的状态下打开URL进行设置,但服务器端安装的操作系统并没有桌面,所以使用SSH进行本地端口转发,完成激活。
这个控制面板是GitHub上的Hostzit,我在Debian 13 下安装后,提示
==> Done
Admin panel:    [https://10.8.0.17:8442/](https://10.8.0.17:8442/)  (only from private networks at first)
Customer panel: [https://10.8.0.17:8443/](https://10.8.0.17:8443/)
Setup token:    RQ1SWW48XyjOFNX01XeOSxsn
Mode: shared (set it in Settings → Hosting)
only from private networks at first = Hostzit 的管理员面板 8442 默认只允许内网 IP(10.8.0.17 这种 VPC 内网段)访问,公网直接 IP:8442 是 403 / 拒绝;客户面板 8443 不受这个限制。
在自己电脑(Windows/Mac)的终端里执行这条 SSH 命令,保持这个窗口不要关掉:
ssh -L 8442:10.8.0.17:8442 root@你的服务器公网IP
- 示例:
ssh -L 8442:10.8.0.17:8442 [email protected] - 成功连上 SSH 之后,打开你电脑本地浏览器访问:
https://127.0.0.1:8442这个流量走 SSH 隧道,Hostzit 识别来源是内网 IP,直接放行,输入 `Setup token` 完成初始化。
提示:ssh 窗口一关就失效;初始化完面板之后,就可以在面板里面关掉这个内网限制,之后就不用隧道了。